Définition et application du RGPD sur le territoire belge
Votre entreprise est établie en Belgique ou propose des biens ou des services à des personnes qui s’y trouvent, ou suit leur comportement ? Elle peut être concernée par le RGPD. Adopté par l’Union européenne pour encadrer le traitement des données personnelles, ce règlement s’applique dans tous les États membres, dont la Belgique. Il impose notamment de disposer d’une base juridique pour chaque traitement et de respecter les droits des personnes concernées. Sa violation peut entraîner des mesures correctrices, des amendes administratives ou pénales et l’indemnisation du préjudice subi. Un avocat en droit du numérique et internet peut vous aider à vérifier votre conformité.
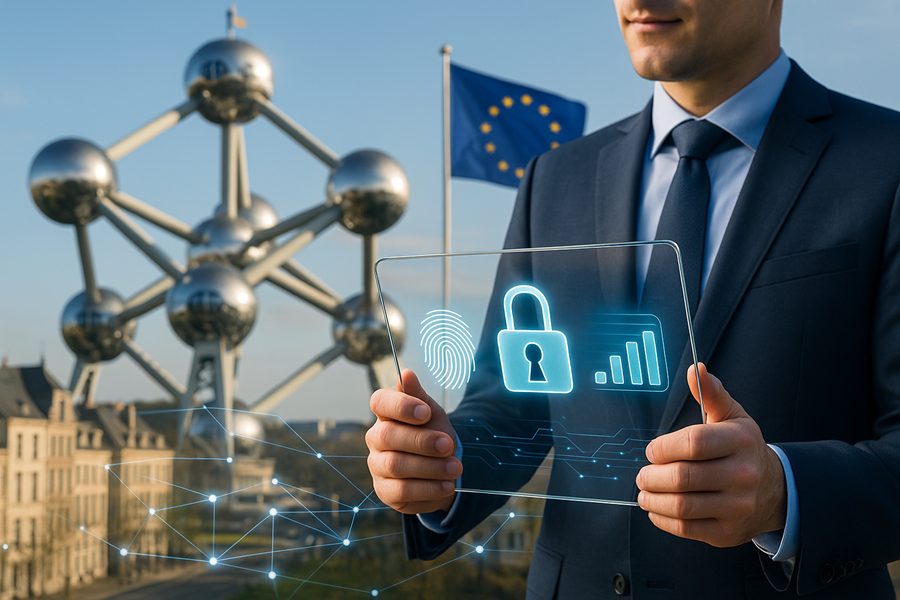
C’est quoi le RGPD ?
Applicable dans l’UE depuis le 25 mai 2018, le RGPD encadre le traitement des données personnelles par les organismes publics et privés. Il s’applique aux traitements effectués dans le cadre des activités d’un établissement situé dans l’UE, que le traitement ait lieu ou non dans l’Union. Il vise également les responsables du traitement et sous-traitants établis hors de l’UE lorsque leurs traitements sont liés à l’offre de biens ou de services à des personnes se trouvant dans l’Union, ou au suivi de leur comportement dans l’Union.
Le traitement des données personnelles peut concerner l’une ou plusieurs des opérations suivantes :
- Collecte ;
- Organisation ;
- Conservation,
- Enregistrement ;
- Utilisation ;
- Modification ;
- Adaptation ;
- Consultation ;
- Extraction.
Les données personnelles sont les informations qui permettent d’identifier une personne physique telles que :
- Son nom ;
- Son numéro de téléphone ;
- Sa photo ;
- Son empreinte digitale ;
- Son adresse IP.
Quel est l’impact de l’entrée en application du RGPD en Belgique ?
Le RGPD protège les personnes concernées en Belgique en leur reconnaissant notamment les droits suivants :
- Le droit d’opposition : selon la base juridique et la finalité du traitement, une personne peut s’opposer au traitement de ses données, notamment pour des raisons tenant à sa situation particulière. En matière de prospection commerciale, elle peut s’y opposer à tout moment. Un traitement n’exige pas systématiquement son consentement, mais doit toujours reposer sur l’une des bases juridiques prévues par le RGPD ;
- Le droit à la portabilité : lorsque les conditions prévues par le RGPD sont remplies, la personne peut recevoir certaines données dans un format structuré, couramment utilisé et lisible par machine, ou demander leur transmission à un autre responsable du traitement ;
- Le droit à l’effacement : la personne peut demander l’effacement de ses données dans les situations prévues par le RGPD, sous réserve des exceptions applicables.
Comment le non-respect du RGPD est-il sanctionné ?
L’organisme qui viole le RGPD s’expose à :
- Des mesures correctrices ;
- Une amende administrative ;
- Une sanction pénale ;
- Des dommages et intérêts.
Les mesures correctrices
En cas de violation du RGPD, l’Autorité de Protection des Données qui est l’autorité de contrôle de l’application du règlement en Belgique, peut ordonner au responsable du traitement ou à son sous-traitant de prendre une ou plusieurs des mesures correctrices suivantes :
- Mise en conformité avec le RGPD dans un délai déterminé ;
- Satisfaction des demandes de la personne concernée ;
- Limitation du traitement des données ;
- Effacement ou rectification des données erronées.
L’amende administrative
Selon la nature de la violation, l’Autorité de protection des données peut imposer une amende administrative :
- Jusqu’à 10 000 000 € ou, pour une entreprise, jusqu’à 2 % de son chiffre d’affaires annuel mondial total de l’exercice précédent ;
- Pour les violations les plus graves, jusqu’à 20 000 000 € ou, pour une entreprise, jusqu’à 4 % de son chiffre d’affaires annuel mondial total de l’exercice précédent.
Dans chaque cas, le plafond le plus élevé entre le montant fixe et le pourcentage du chiffre d’affaires est retenu.
Les sanctions pénales
Les sanctions pénales en cas de violation des dispositions du RGPD sont définies par les articles 222 à 227 de la loi relative à la protection des personnes physiques à l’égard des traitements de données à caractère personnel du 30 juillet 2018. Depuis le 1er septembre 2026, les infractions prévues aux articles 222 à 227 sont punies d’une peine de niveau 1. L’amende est de 200 euros au minimum et son maximum est fixé, selon l’infraction, à 80 000, 120 000, 160 000 ou 240 000 euros. Après la majoration de 2,5 décimes additionnels, soit 25 %, les montants applicables vont de 250 euros à, selon l’infraction, 100 000, 150 000, 200 000 ou 300 000 euros. La peine de niveau 1 ne comporte pas d’emprisonnement. Pour les faits commis avant le 1er septembre 2026, les lois successives doivent être comparées afin d’appliquer les dispositions les plus favorables à l’auteur.
Depuis le 1er septembre 2026, ces infractions relèvent du tribunal correctionnel en application de l’article 179 du Code d’instruction criminelle. En cas de condamnation pour une infraction visée aux articles 222 ou 223, ce tribunal peut également ordonner l’insertion du jugement, intégralement ou par extraits, dans un ou plusieurs journaux, selon les conditions qu’il détermine et aux frais du condamné.
Les dommages et intérêts
L’indemnisation de la victime est décidée par le juge selon le préjudice subi par la victime.
Application du RGPD : comment un avocat peut-il vous aider ?
L’avocat en droit du numérique et internet joue plusieurs rôles lors de l’application du RGPD :
- Conseiller juridiquement : ce juriste aide l’organisme à adopter les bons réflexes pour se conformer au RGPD et prévenir les litiges. Du côté du consommateur, il l’informe de ses voies de recours en cas de violation de l’un de ses droits prévus par le règlement ;
- Assister : les règles relatives aux procédures à la disposition de la victime pour faire cesser la violation sont nombreuses. L’avocat, qui est un professionnel du droit, est en mesure de l’orienter dans ses démarches ;
- Représenter : en cas de saisine de la justice par la victime, l’avocat assure sa défense ou celle de la partie défenderesse au cours de la procédure judiciaire.
FAQ
Quels sont les documents obligatoires selon le RGPD ?
Il n’existe pas de liste identique pour tous les organismes. Selon les traitements réalisés, il peut notamment être obligatoire de tenir un registre des activités de traitement, de fournir des informations aux personnes concernées, de conclure un contrat avec chaque sous-traitant et de réaliser une analyse d’impact lorsqu’un traitement présente un risque élevé.
Quelle loi régit la protection des données personnelles en Belgique ?
La protection des données repose principalement sur le RGPD, directement applicable dans l’Union européenne, et sur la loi belge du 30 juillet 2018 relative à la protection des personnes physiques à l’égard des traitements de données à caractère personnel. Des textes particuliers peuvent compléter ces règles dans certains secteurs.
Quand le RGPD ne s’applique-t-il pas ?
Le RGPD ne s’applique notamment pas aux données rendues véritablement anonymes ni aux traitements effectués par une personne physique dans le cadre d’une activité strictement personnelle ou domestique. En revanche, les données pseudonymisées restent soumises au RGPD lorsqu’une réidentification demeure possible.
Qui protège les données personnelles en Belgique ?
L’Autorité de protection des données est compétente pour la plupart des traitements. Certains secteurs relèvent toutefois d’autres autorités fédérales, notamment l’Organe de contrôle de l’information policière, le Comité permanent R et le Comité permanent P.
Pour conclure, le RGPD permet aux personnes concernées de mieux contrôler le traitement de leurs données personnelles. En cas de litige concernant son application, il est recommandé de consulter un avocat en droit du numérique et internet, qui pourra vous conseiller et vous accompagner dans sa résolution.
POINTS CLÉS À RETENIR
- Le RGPD s’applique aux traitements réalisés dans le cadre des activités d’un établissement situé dans l’UE. Il peut aussi concerner un organisme établi hors de l’UE lorsque celui-ci propose des biens ou des services à des personnes se trouvant dans l’Union, ou suit leur comportement dans l’Union ;
- Le RGPD reconnaît plusieurs droits aux personnes concernées. Leur non-respect peut exposer l’organisme responsable à des mesures correctrices ainsi qu’à des sanctions administratives, pénales ou civiles ;
- Dans le cadre de l’application du RGPD, l’avocat peut agir en amont afin de prévenir les litiges. Si une violation est déjà constatée, il aide son client à accomplir les actes de procédure nécessaires et défend ses intérêts devant le juge.
Articles Sources
- eur-lex.europa.eu - https://eur-lex.europa.eu/eli/reg/2016/679/oj/fra
- ejustice.just.fgov.be - https://www.ejustice.just.fgov.be/eli/loi/2018/07/30/2018040581/justel
- ejustice.just.fgov.be - https://www.ejustice.just.fgov.be/eli/loi/1808/11/19/1808111901/justel
- ejustice.just.fgov.be - https://www.ejustice.just.fgov.be/eli/loi/2024/02/29/2024002052/justel
- ejustice.just.fgov.be - https://www.ejustice.just.fgov.be/eli/loi/2026/03/16/2026002190/justel
Historique de l’article
Notre équipe met régulièrement à jour les contenus de Justifit afin de garantir des informations claires, actuelles et utiles au plus grand nombre.
Besoin d’un avocat ?
Trouvez un avocat simplement et sans inscription sur la plateforme Justifit



Choisissez votre avocat
Cherchez l’avocat qui vous convient le mieux parmi 2000 avocats. Nous vous mettrons en relation.
Contacter un avocatAvis des utilisateurs Justifit :
Articles similaires
